Memory Guard en macOS
LaunchAgent opcional que cierra leftovers idle (huerfanos, CPU en 0, >= 1 h). Nunca Warp, Chrome, agentes con padre vivo ni fseventsd.
OmniMon 6.8.0 une desktop nativo, CLI y TUI para monitorear procesos, red y alertas, con Memory Guard en macOS para leftovers idle sin falsos positivos.
Plataformas
macOS, Windows y Linux
Seguridad
Firmas Ed25519 + SHA-256
IA opcional
Local o cloud segun tu flujo
Vista del release
$ omnimon status --format json
desktop: ready
security: privacy mode, signed releases, keyring delete-first
macos: memory guard leftovers only, never Warp/Chrome/fseventsd
alerts: zombie killer + evaluator state refactor
version: 6.8.0
QA reforzado
Cobertura, ramas criticas y regresiones bajo control.
CLI + GUI
Paridad funcional para diagnostico local y remoto.
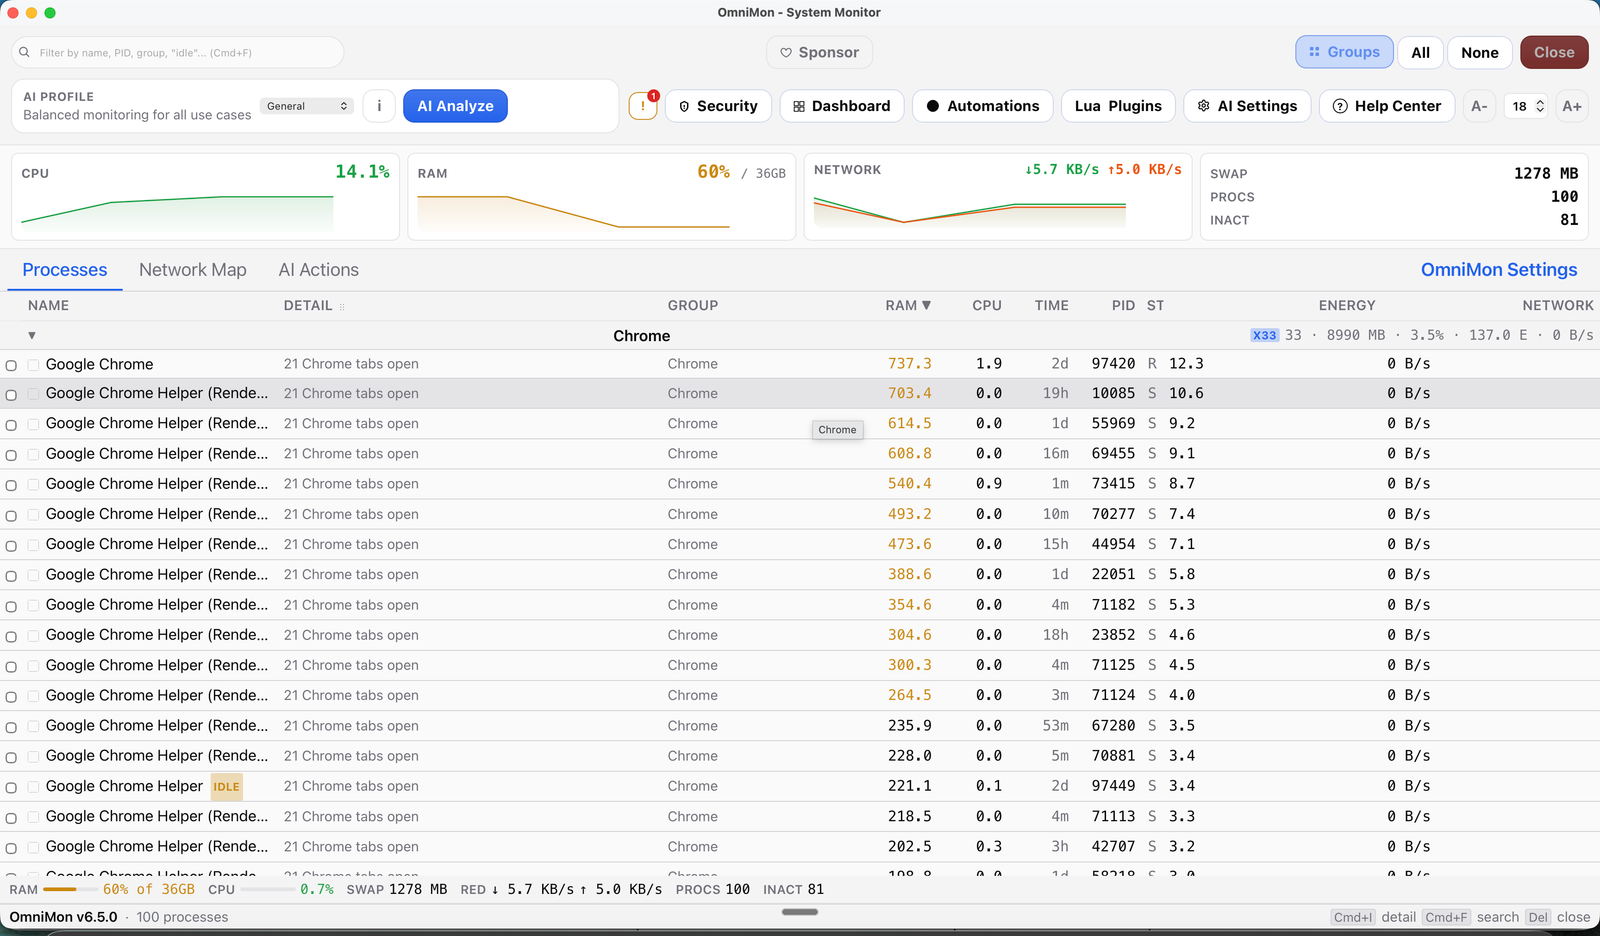
Release 6.8.0
Memory Guard en macOS, Zombie Killer en la app, y el mismo contrato: no matar lo que estas usando.
LaunchAgent opcional que cierra leftovers idle (huerfanos, CPU en 0, >= 1 h). Nunca Warp, Chrome, agentes con padre vivo ni fseventsd.
Detecta procesos con CPU o RAM sostenida, los agrupa por (pid, start_time) y pide confirmacion antes de terminar.
Redaccion seudonima estable antes de enviar contexto a proveedores, sin exponer nombres reales fuera de tu equipo.
Un bucket compartido limita ai_chat, analyze_processes, analyze_context y validate_api_key.
Desktop nativo
UI en Tauri + Svelte 5 con telemetria en tiempo real y temas claro/oscuro.
CLI y TUI
Las mismas capacidades desde terminal para servidores y automatizacion.
Seguridad operativa
Auditoria local, reglas y telemetria de red para detectar anomalias antes.
Flujo rapido
Vista interactiva de procesos, ranking y actividad del sistema en vivo.
Validaciones locales y superficie de riesgo con salida para operadores.
Contrato del clasificador: leftovers si, falsos positivos no.
$ omnimon audit --security
[INFO] Starting security audit...
[OK] Release signature verification enabled
[OK] Native keyring storage enforced
[OK] AI rules rate limiting active
[OK] Alerts grouped by process
[DONE] OmniMon 6.8.0 is ready
Tutorial basico
Si es tu primera vez, este recorrido corto te lleva desde el dashboard hasta validar una descarga.
Paso 1
CPU, RAM, red y procesos para ver si el equipo esta estable.
Paso 2
Busqueda y tablas para aislar la app, host o pico que te interesa.
Paso 3
Manual o con IA/CLI para resumir consumo y sugerir acciones.
Paso 4
Valida el artefacto contra SHA256SUMS.txt y la firma del release.
Descarga e instalacion
Usa el ultimo release, Homebrew o el instalador web. Valida siempre el checksum publicado.
macOS
Descarga el release mas reciente para Apple Silicon e Intel desde GitHub Releases.
SHA-256
Disponible en SHA256SUMS.txt del release oficial
Windows
Instala OmniMon desde el paquete MSI publicado en el ultimo release oficial.
SHA-256
Verifica el MSI con SHA256SUMS.txt antes de instalar
Linux
Usa el instalador web o descarga .deb y .AppImage desde el release mas reciente.
SHA-256
Checksums SHA-256 publicados junto al .deb y .AppImage
Homebrew
brew tap chochy2001/omnimon
brew install --cask omnimon
Verificacion SHA-256
shasum -a 256 OmniMon-6.6.6-macOS-Universal.dmg
cat SHA256SUMS.txtSi OmniMon te ahorra tiempo, puedes sostener el proyecto desde GitHub Sponsors.
Apoyar en GitHub SponsorsFAQ
Memory Guard para macOS, Zombie Killer, modo privacidad para IA, presupuesto diario de IA y hardening del keyring.
macOS, Windows y Linux, con app de escritorio, CLI y TUI.
No. Puedes usarlo como monitor sin IA, o activar proveedores cuando los necesites.
Compara el hash con SHA256SUMS.txt y, si quieres, valida la firma del release.